دیتاروم و اسناد سازمانی
مدیریت فایل و دسترسی کارکنان در سازمان
بهروزرسانی:
پاسخ کوتاه
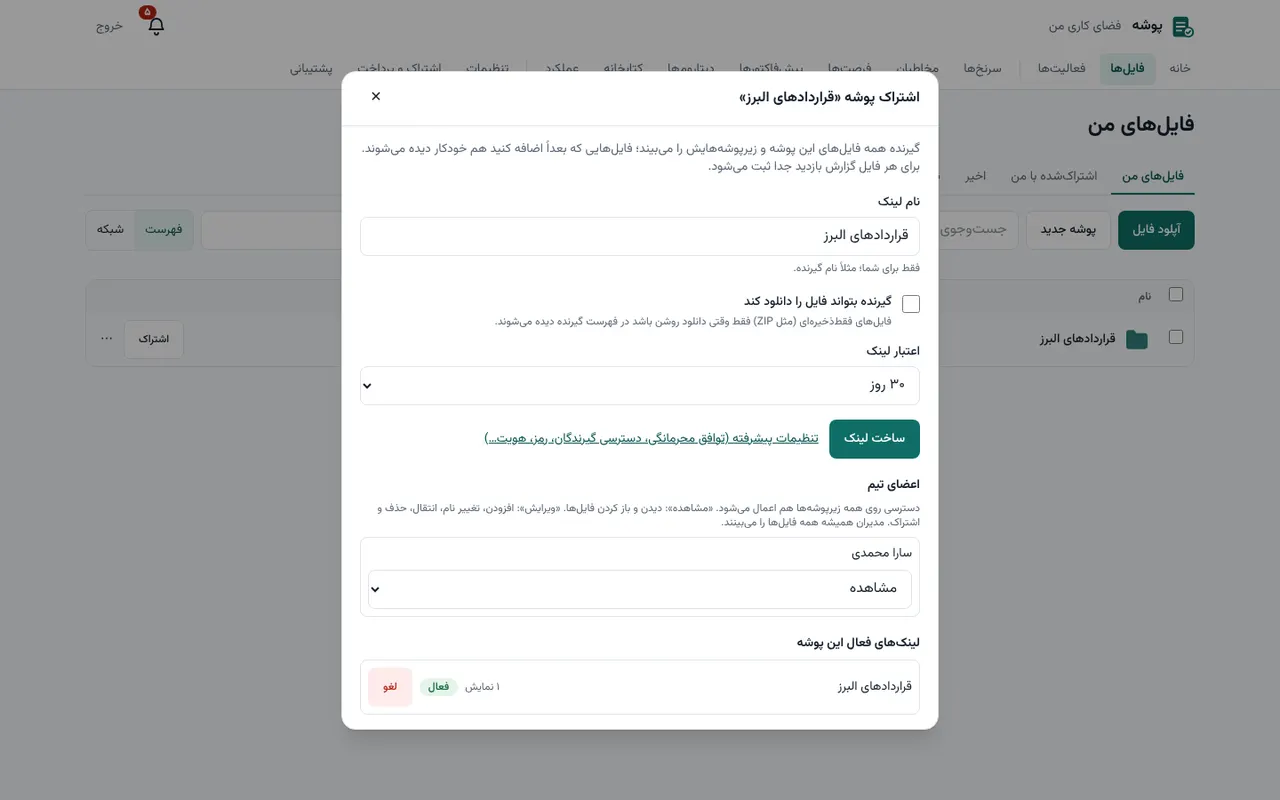
برای مدیریت دسترسی کارکنان، هر نفر حساب خودش را داشته باشد، پوشهها با سطح «دیدن» یا «ویرایش» به افراد داده شود و پوشههای حساس برای بقیه «ممنوع» شوند. همکار بیرونی را مهمان با تاریخ انقضا دعوت کنید و هنگام رفتن هر عضو، با حذف او دسترسیها و نشستهایش را ببندید.
اصول
حساب مشترک نسازید: وقتی همه با یک حساب کار میکنند، معلوم نیست چه کسی چه کرده و با رفتن یک نفر باید رمز همه را عوض کرد.
کمترین دسترسی لازم: هر کس فقط پوشههایی را ببیند که برای کارش لازم است.
بازبینی دورهای: هر چند ماه فهرست دسترسیها را مرور کنید.
نقشها در پوشه
| نقش | چه چیزی میبیند |
|---|---|
| مالک و مدیر | همه چیز، بهعلاوه تنظیمات و اعضا |
| عضو | فایلهای خودش و آنچه با او به اشتراک گذاشته شده |
| نقش سفارشی | دسترسیهای مشخص، مثلاً «مدیر فروش» که همه دادههای فروش را میبیند |
| مهمان | فقط پوشههایی که با او به اشتراک گذاشته شده، تا تاریخ انقضا |
گامبهگام
- اعضا را از «تنظیمات › اعضا و نقشها» با موبایل یا ایمیل دعوت کنید.
- پوشههای هر تیم را بسازید و با «اشتراک با اعضا» دسترسی دیدن یا ویرایش بدهید.
- روی زیرپوشههای حساس (مثلاً «حقوق») برای افراد غیرمجاز «ممنوع» بگذارید؛ این دسترسی ارثبرده را میبندد.
- هنگام رفتن یک عضو، او را حذف کنید و در صورت نیاز از همه دستگاهها خارجش کنید.
- برای سازمانهای بزرگتر، ورود سازمانی (SSO) و همگامسازی کاربران (SCIM) را راه بیندازید تا حذف کاربر در سامانه مرکزی، دسترسی او را در پوشه هم ببندد.
محدودیتها را بدانید
- تعداد اعضا به پلن بستگی دارد.
- SSO با OpenID Connect است؛ SAML و همگامسازی گروهها با SCIM هنوز ساخته نشدهاند.
پرسشهای متداول
- مهمان چه چیزهایی را نمیبیند؟
- مخاطبان، پیشفاکتورها، کتابخانه تیم، دیتارومها و ساخت لینک؛ فقط پوشههای اشتراکگذاشتهشده با خودش را میبیند.
- گزارشی از دسترسیها هست؟
- بله. مدیران گزارش ممیزی و بازبینی دسترسیها را دارند و میتوانند از آن خروجی بگیرند.