فضای ابری تیمی با نقش و دسترسی مشخص
اعضای تیم را دعوت کنید، پوشهها را با سطح دسترسی مشخص به اشتراک بگذارید، مهمان با تاریخ انقضا داشته باشید و فعالیتها را ببینید.
مسئله
وقتی همه با یک حساب کار میکنند یا فایلها در گروه پیامرسان دستبهدست میشوند، معلوم نیست چه کسی به چه چیزی دسترسی دارد.
چه کاری انجام میدهد
نقشها و نقش سفارشی
مالک، مدیر، عضو و مهمان؛ و نقشهای سفارشی که فقط دسترسیهای لازم را دارند، مثل «مدیر فروش» یا «مسئول اشتراک و پرداخت».
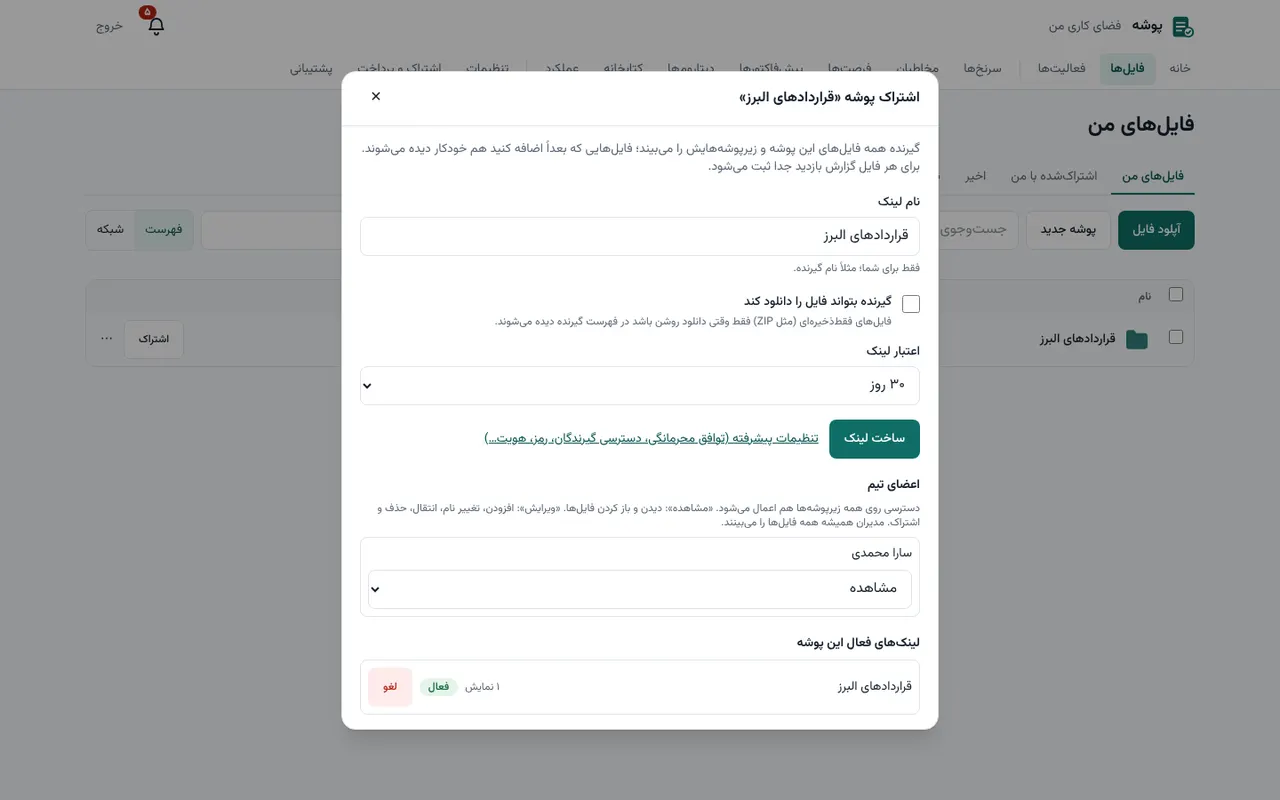
اشتراک پوشه با تیم
پوشه را با دسترسی دیدن یا ویرایش به عضو بدهید؛ زیرپوشهها همان دسترسی را میگیرند و میتوانید روی یک زیرپوشه دسترسی را ممنوع کنید.
مهمان با تاریخ انقضا
همکار بیرونی را بهعنوان مهمان دعوت کنید؛ فقط پوشههایی را که با او به اشتراک گذاشتهاید میبیند و دسترسی در تاریخ تعیینشده خودکار تمام میشود.
فعالیت و گزارش
فعالیتهای فضای کاری، گزارش عملکرد تیم و برای مدیران، خروجی گزارش ممیزی و بازبینی دسترسیها.
نمونههای استفاده
تیم فروش
فروشندهها فقط مخاطبان و فایلهای خودشان را میبینند و مدیر فروش همه را.
همکاری با پیمانکار
پیمانکار بهعنوان مهمان سه ماهه فقط پوشه پروژه خودش را میبیند.
بخش مالی
پوشه «قراردادها» برای همه دیدنی است اما زیرپوشه «حقوق» برای همه جز مدیر مالی ممنوع است.
محدودیتها را بدانید
- تعداد اعضا به پلن بستگی دارد.
- ورود سازمانی (SSO با OpenID Connect) و همگامسازی کاربران (SCIM 2.0) در پلن ارگ است؛ SAML و همگامسازی گروهها با SCIM هنوز ساخته نشدهاند.
پرسشهای متداول
- مهمان چه چیزهایی را نمیبیند؟
- مهمان به مخاطبان، پیشفاکتورها، کتابخانه تیم، دیتارومها و ساخت لینک دسترسی ندارد و فقط پوشههای اشتراکگذاشتهشده با خودش را میبیند.
- اگر عضوی از تیم برود چه میشود؟
- با حذف عضو، دسترسیها و نشستهایش در این فضای کاری بسته میشود. میتوانید او را از همه دستگاهها هم خارج کنید.
- دسترسی ممنوع چطور کار میکند؟
- اگر روی پوشهای برای کسی «ممنوع» بگذارید، حتی اگر از پوشه بالاتر دسترسی داشته باشد، آن پوشه و محتوایش را نمیبیند.